Blog
Internet of Things: Sicherheitslücke Smart Home
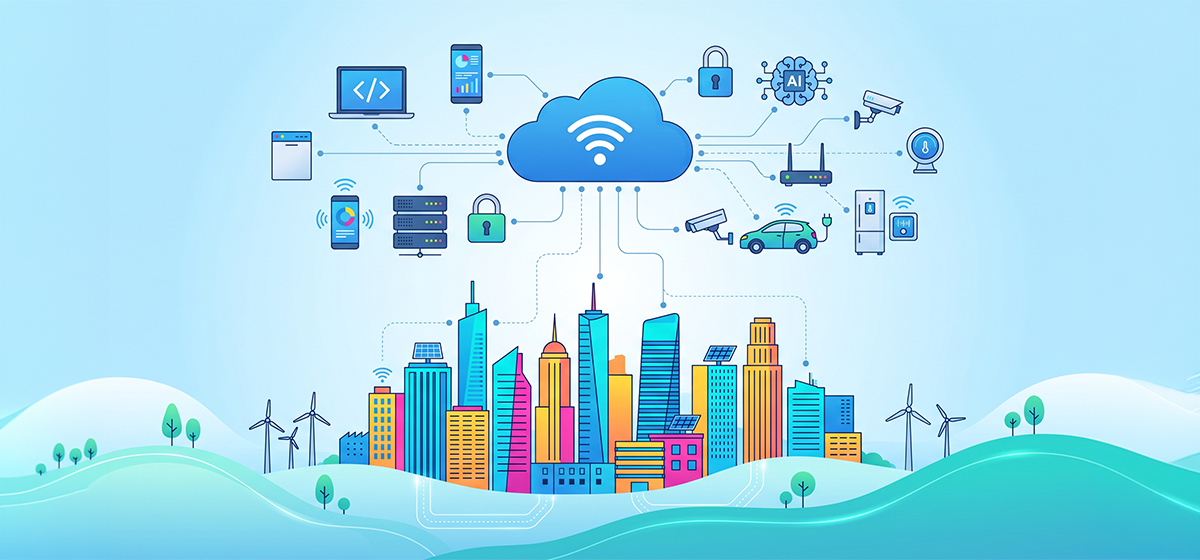
Aktuell macht ein Vorfall fassungslos: Cyberkriminelle sind in die Steuerungssysteme von Supermarkt-Kühlschränken eingedrungen und haben sie kurzerhand auf „Heizen“ umgestellt. Die gesamte Ware ist verdorben. Was für Sicherheitsexpert:innen wenig überraschend kommt, sollte auch dem Smart- und IoT-Verfechter eine Warnung sein. Ein ähnlicher Angriff auf Kühlanlagen für Blutkonserven konnte gerade noch abgefangen werden, dank manueller Überwachung.
Das Ding mit dem „Internet of Things“ (IoT)
Viele smarte Geräte haben ein massives Sicherheitsproblem: Es gibt oft keine regelmäßigen Software-Updates, bei manchen Modellen ist ein Update technisch nicht einmal vorgesehen. Das ist auch insofern wenig verwunderlich, als dass deren Hersteller ihr Geld mit dem Verkauf verdienen und jedes Update welches kosten würde.
Für die Nutzenden solcher Smart Devices wird das allerdings zunehmend gefährlich, da mithilfe von KI in rasantem Tempo massenhaft neue Sicherheitslücken in deren Software entdeckt und ausgenutzt werden. Treffen automatisierte KI-Angriffe auf ungepatchte smarte Thermostate, Steckdosen oder Kühlschränke, haben Angreifer:innen leichtes Spiel.
Smarte Energieversorgung als Einfallstor
Auch vor der eigenen Stromproduktion macht das nicht halt. Wer eine moderne Solaranlage, einen vernetzten Batteriespeicher oder eine intelligente Wallbox nutzt, holt sich weitere IoT-Geräte ins Haus, die permanent im Netz hängen und an eine Hersteller-Cloud angebunden sind. So etwas ohne Cloud-Zwang zu bekommen, ist schon fast unmöglich.
Gelingt Hacker:innen der Zugriff, können sie im schlimmsten Fall nicht nur das heimische Energiemanagement stören, sondern für ganze Regionen Störungen durch Über- oder Unterlast der Stromnetze herbeiführen – die eigene Anlage ist ja sehr wahrscheinlich nicht die Einzige in der Region. Zudem zeigt sich hier ein massiver Widerspruch: Die Solarmodule auf dem Dach halten gut 20 Jahre, doch kaum ein Hersteller garantiert auch verlässliche Sicherheitsupdates für den Wechselrichter über diesen langen Zeitraum.
Cloud-Zwang als Falle
Ein weiteres Risiko ist die absolute Abhängigkeit vom Internet. IoT-Geräte sollten darum immer so konzipiert sein, dass ihre Grundfunktionen auch offline verfügbar sind. Die Realität sieht oft anders aus: In der jüngeren Vergangenheit gab es etliche Vorfälle, wo Hersteller Serverausfälle hatten oder den Betrieb ganz einstellten. Auch vermeintlich große und bekannte Unternehmen wie z. B. Gigaset sind nicht davor gefeit: Im März 2024 wurden aus vielen Smart-Home-Geräten der Marke Elektroschrott, da der Hersteller insolvent ging und die Server abgeschaltet wurden.
Wie Sie sich schützen können
- Vor dem Kauf prüfen: Hinterfragen Sie bereits bei der Anschaffung, ob man das Gerät auch ohne Internet, Cloud und Co. betreiben kann. Lautet die Antwort „Nein“, sollten Sie besser nach Alternativen suchen.
- Netzwerk trennen: Hängen Sie IoT-Geräte wie smarte Lampen oder Steckdosen konsequent in ein separates WLAN, z. B. das Gäste-WLAN. So haben Angreifende bei einem Hack keinen direkten Zugriff auf Ihren PC oder Ihre persönlichen Daten im Heimnetzwerk.
- Funktionen hinterfragen: Muss der neue Smart-Fernseher wirklich permanent mit dem heimischen WLAN verbunden sein? Fürs Streaming lassen sich stattdessen oft besser Mini-PCs oder TV-Sticks nutzen, die im Gegensatz zu vielen Fernsehern regelmäßig mit wichtigen Sicherheitsupdates versorgt werden.
Was passiert wohl, wenn Cyberkriminelle plötzlich nicht nur den Kühlschrank abtauen, sondern unbemerkt das Mikrofon oder die Kamera des Fernsehers im Wohnzimmer übernehmen? Oder smarte Drucker, statt Tinte oder Toner nachzubestellen, die vertraulichen Drucksachen einer Kanzlei an fremde Server schicken?
Als benutzender Endkunde ist es oft schwierig, die Sicherheit eines Produktes zu bewerten. Einige namhafte Hersteller geben inzwischen zwar oft eine Updatedauer ihrer Produkte an, viele Billigmarken tun dies allerdings nicht. Hier heißt die smarte Lösung dann Hände weg, auch wenn das Gerät billig ist.
Der Cyber Resilience Act (CRA) wird bald verpflichtend
Die gute Nachricht: Es ist Besserung in Sicht. Der Cyber Resilience Act (CRA) ist zwar schon seit 2024 in Kraft, wird ab dem 11.12.2027 aber erst endgültig verpflichtend für alle Produkte mit „digitalen Elementen“, die in der EU verkauft werden. Spätestens dann gibt es für alle Produkte mindestens 5 Jahre Sicherheitsupdates.
Wir empfehlen Herstellern, nicht noch so lange zu warten. Denn viele Sicherheitspraktiken sind heute längst Stand der Technik und Mindeststandards in Sachen Sorgfaltspflicht und Markenrenomée. Wer Produkte verkauft, die diesem Standard nicht entsprechen und Schaden anrichten können, riskiert abseits des CRA auch heute schon Schadenersatzforderungen und einen erheblichen Prestigeverlust. Das gilt für Schrauben wie für Software.
Was wir tun
Für Schrauben zeichnen wir nicht zuständig. Jedoch bei der Sicherheit Ihrer Software können wir definitiv unterstützen. Sprechen Sie uns gern an!