Blog
50° im Kühlregal: Lehren aus den Cyberattacken auf Supermärkte
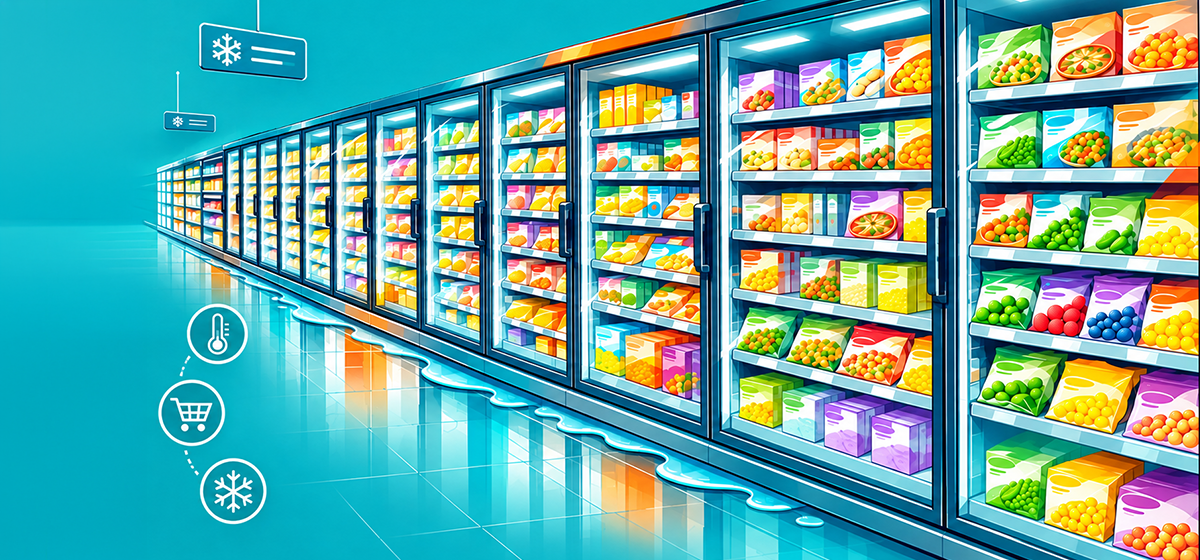
Wer an Cyberangriffe denkt, hat meist verschlüsselte Datenbanken, gestohlene Kundendaten oder lahmgelegte Kassensysteme vor Augen. Doch die jüngste Angriffswelle auf europäische Handelsketten zeigt eine neue, besorgniserregende Dimension: Sabotage an vernetzten Geräten und Schnittstellen im Lebensmittelsektor.
Nach Vorfällen in Frankreich mit über 350 betroffenen Filialen schlugen Unbekannte in mehreren europäischen Ländern zu – darunter Schweden, Belgien, Luxemburg, Irland und Estland. Betroffen waren große Handelskonzerne wie Ahold Delhaize, Carrefour, Coop und ICA.
Die Täter drangen aus der Ferne in vernetzte Kühl- und Gefrieranlagen ein, setzten Abtaumodi in Gang und manipulierten die Solltemperaturen. Bei einzelnen Märkten stiegen die Werte auf bis zu 50 Grad Celsius an. Das Ergebnis: verdorbene Ware im Rekordtempo, leere Regale und Millionenschäden.
Die Welle erreicht Deutschland
Was zunächst nach Angriffen auf das europäische Ausland aussah, ist jetzt auch in Deutschland angekommen: Auch hierzulade sind Supermärkte jüngst ins Visier dieser Sabotagemuster geraten. In NRW, Niedersachsen und Bayern wurden die Kühlanlagen verschiedener Supermärkte in der Nacht vom 02. auf den 03. November per Cyberangriff von Kühlen auf Heizen umgestellt, mit verheerenden Folgen für den Warenbestand und die Verbraucherversorgung.
Der reale Schaden hinter dem digitalen Zugriff
Die Branche arbeitet traditionell mit hauchdünnen Margen. Ein Ausfall der Kühlkette trifft Einzelhändler daher an ihrer empfindlichsten Stelle:
Geopolitische Dimension: Hybride Kriegsführung gegen KRITIS
Dass keine Lösegeldforderungen gestellt wurden, lässt Sicherheitsexperten aufhorchen. In Zeiten geopolitischer Spannungen rückt die hybride Kriegsführung in den Fokus westlicher Sicherheitsbehörden.
Die Lebensmittelversorgung zählt organisatorisch zur Kritischen Infrastruktur (KRITIS). Wer zentrale Versorgungsketten unterbricht, bezweckt primär psychologische Effekte: Verunsicherung in der Bevölkerung, sichtbare Lücken in den Supermarktregalen und Misstrauen in die staatliche wie wirtschaftliche Resilienz. Die Angriffe verdeutlichen schmerzhaft, dass Cyberangriffe längst über reine IT-Datenleaks hinausgehen und direkte physische Konsequenzen für den Alltag haben.
Achillesferse Fernwartungsschnittstellen und VPN-Trugschluss
Warum gelang der Zugriff so leicht? Die Ursache liegt in der rasant gewachsenen Zahl vernetzter Edge-Devices und den Wegen, über die externe Dienstleister darauf zugreifen.
Moderne Gebäude- und Kühlregler sind webfähig, um Fernwartung, automatisiertes Monitoring und Software-Updates durch Drittanbieter zu ermöglichen. Häufig hängen diese Komponenten hinter klassischen Remote-Access- oder Site-to-Site-VPNs. Hier zeigt sich die fundamentale Schwachstelle traditioneller Netzwerkzugänge:
- Das trügerische Burggraben-Prinzip: Ein VPN verschlüsselt lediglich die Transportstrecke. Es kontrolliert die Tür, schenkt dem Benutzer nach dem Login jedoch volles Vertrauen. Gelingt es Angreifern, Zugangsdaten eines Servicepartners abzugreifen oder ungepatchte Schwachstellen im VPN-Gateway auszunutzen, stehen sie direkt im internen Netzwerk.
- Fehlende Isolation hinter dem Tunnel: Einmal eingewählt, gewähren klassische VPN-Setups oft weitreichenden Zugriff auf das gesamte Filialnetzwerk. Statt nur die konkrete Webschnittstelle der Steuerung zu erreichen, können sich Angreifer ungehindert lateral durch IP-Adressbereiche bewegen.
In Kombination mit schwachen Standard-Passwörtern und unzureichend gehärteten Web-Interfaces reichte den Tätern oft die simple Eingabe regulärer Steuerungsbefehle, um massiven Schaden anzurichten.
Zero Trust Network Access (ZTNA)
Um diese Einfallstore zu schließen, setzt sich in modernen IT-Infrastrukturen Zero Trust Network Access (ZTNA) durch. Der Grundsatz lautet: „Never trust, always verify.“
- Applikations- statt Netzwerkzugriff: Ein externer Dienstleister wird nicht mehr pauschal in das Filialnetzwerk „hineingetunnelt“, sondern erhält ausschließlich und punktuell Zugriff auf die exakte Web-Anwendung oder API, die er administrieren muss (Least Privilege).
- Keine offenen Ports nach außen: Zielsysteme sind für externe Scanner und Shodan-Botnetze unsichtbar. Verbindungen werden nur über authentifizierte ZTNA-Broker vermittelt.
- Kontinuierliche Kontextprüfung: Jede Sitzung wird in Echtzeit geprüft – nach Benutzeridentität, Geräte-Sicherheitsstatus und Standort.
Lösung: KI-gestütztes Pentesting für vernetzte Infrastrukturen
Klassische, jährliche Penetrationstests stoßen in verteilten, dynamischen Filialnetzen an ihre Grenzen: Sie sind zu personalintensiv, stellen nur eine Momentaufnahme dar und übersehen oft kurzfristig geöffnete Wartungstore. Hier setzt modernes, KI-gestütztes Pentesting an.
1. Kontinuierliches Scanning der externen Angriffsfläche
Intelligente Security-Agents überwachen die gesamte digitale Peripherie rund um die Uhr. Sie erkennen exponierte Steuerungsportale, vergessene Testzugänge oder fehlerhafte Gateway-Konfigurationen, bevor Angreifer sie für automatisierte Attacken nutzen können.
2. Simulation komplexer Angriffspfade
KI-Pentesting beschränkt sich nicht auf das bloße Abgleichen von CVE-Listen. Es simuliert das logische Vorgehen menschlicher Hacker: Welche Systeme sind nach dem Überwinden einer VPN-Grenze erreichbar? Lässt sich über eine Wartungsschnittstelle Rechteausweitung betreiben?
3. Relevanz-Filterung statt Alarm-Flut
Statt Sicherheitsteams mit Hunderten theoretischen Meldungen zu überfordern, analysiert die KI den realen Impact im Anwendungskontext. Ein ungesichertes administratives Web-Panel erhält sofort höchste Eskalationsstufe, inklusive priorisierter Handlungsanweisungen zur Behebung.
4. Human in the Loop
All das ist zukunftsweisend. Gleichwohl ersetzt es den Menschen nicht. Denn um sicherzustellen, dass die KI sauber arbeitet und weder halluziniert, noch zu falschen Schlüssen kommt, ist menschliche Expertise nach wie vor unerlässlich. Auch natürlich, um ihr Wirken nicht zur Black Box werden zu lassen und die Verantwortung an die Technologie abzugeben.
Micromata: Resilienz als ganzheitlicher Engineering-Auftrag
Bei Micromata entwickeln wir hochsichere Software-Ökosysteme für stark vernetzte, regulierte Umgebungen. Für uns ist Informationssicherheit kein nachträglich aufgesetztes Feature, sondern integraler Bestandteil robuster System- und Schnittstellenarchitektur.
Unsere Security- und Software-Teams unterstützen Unternehmen dabei:
- Verteilte Zugangsarchitekturen auf ZTNA umzustellen, damit Fernwartung punktuell, identitätsbasiert und ohne offene Netzwerkflanken funktioniert.
- Automatisierte, KI-gestützte Sicherheitsprüfungen in Entwicklungs-, Integrations- und Betriebsprozesse einzubinden.
- Schnittstellen zu Drittanbietern und SaaS-Lösungen (Third-Party Risk) abzusichern, um Risiken durch geteilte Zugänge und unsichere Web-Interfaces nachhaltig zu eliminieren.
Mit Regularien wie NIS-2 und dem KRITIS-Dachgesetz wird die proaktive Härtung der digitalen Liefer- und Prozessketten zur unmittelbaren Führungsaufgabe. Wer seine IT- und Schnittstellenlandschaft mit modernen Zugangsmodellen und kontinuierlichem, KI-gestütztem Pentesting absichert, schützt nicht nur den operativen Betrieb vor Millionenschäden, sondern verteidigt das wertvollste Gut im Handel: Versorgungssicherheit und Kundenvertrauen.
Möchten Sie die Resilienz Ihrer verteilten Filial- und Remote-Access-Infrastrukturen auf den Prüfstand stellen? Nehmen Sie gern Kontakt zu uns auf und lassen Sie uns ins Gespräch kommen!